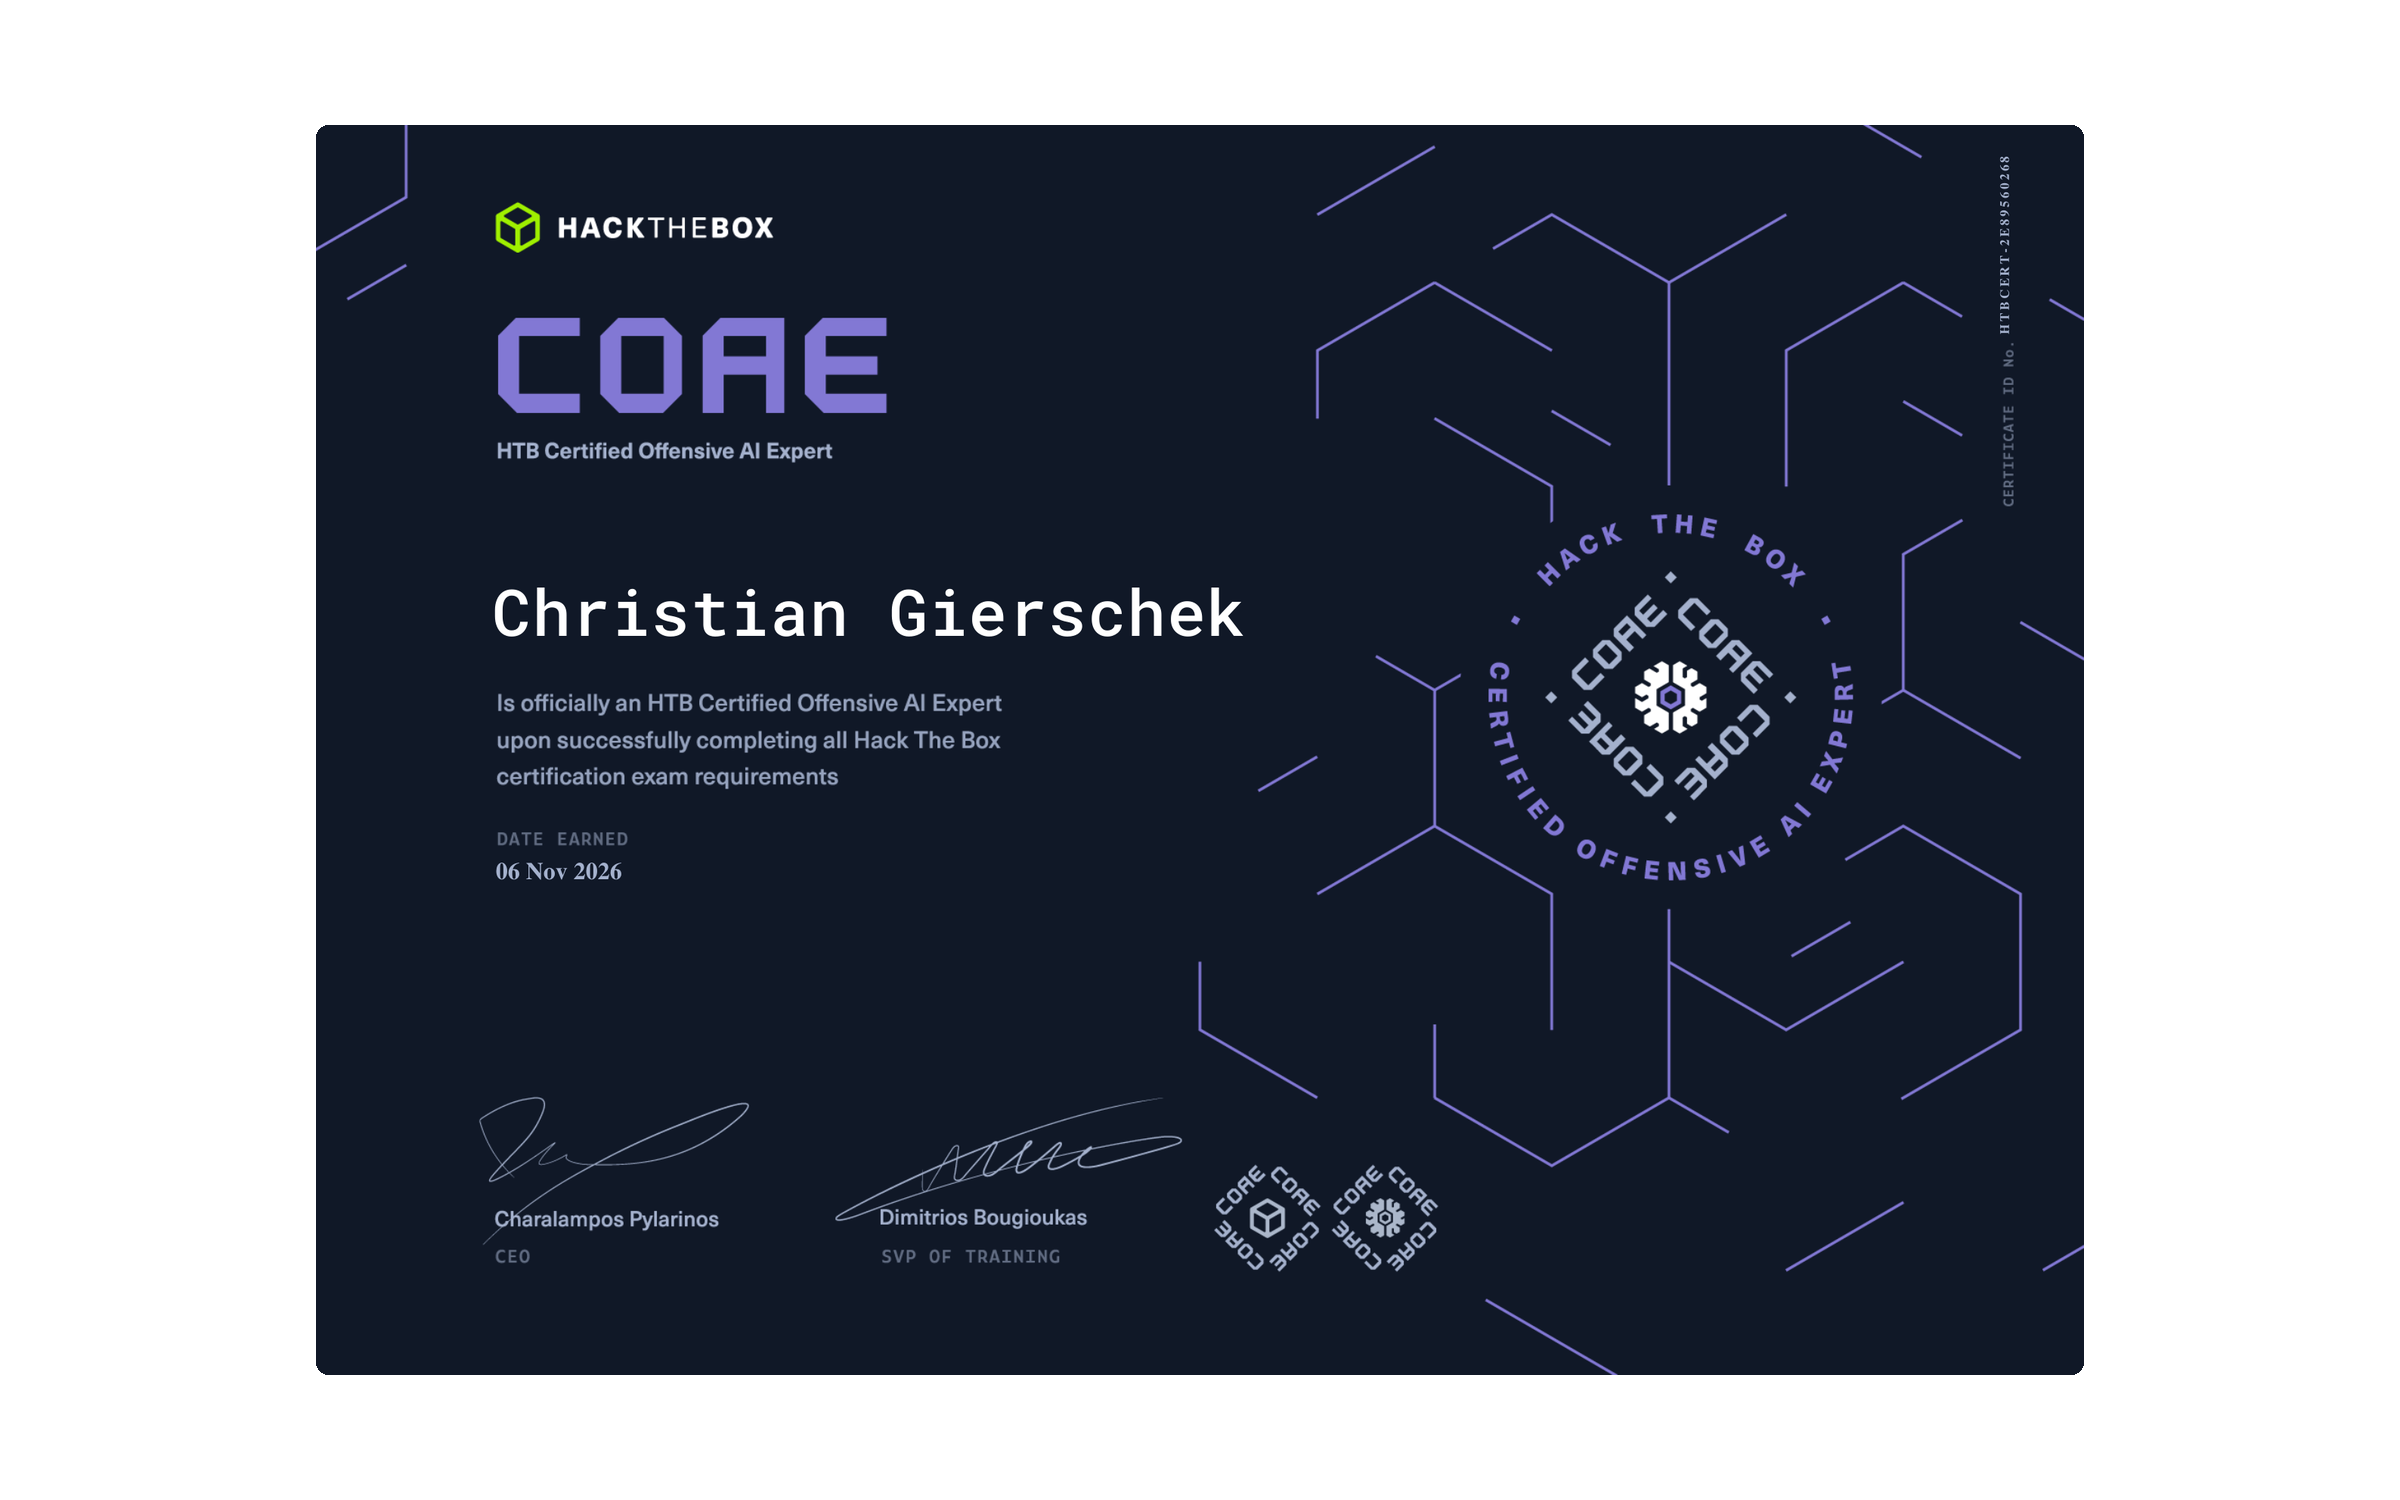
Kürzlich habe ich die Zertifizierung zum Certified Offensive AI Expert (COAE) bei Hack The Box erfolgreich bestanden. In diesem Blogbeitrag möchte ich über meine Erfahrungen berichten und insbesondere darauf eingehen, weshalb sich die Zertifizierung für mich gelohnt hat.
Ein wichtiger Hinweis vorab: Hack The Box hat – völlig zu Recht – eine sehr strenge Vertraulichkeitsregelung, was die Inhalte der Prüfung angeht. Ich werde daher weder in meinem Blogbeitrag auf die genauen Inhalte der Prüfung eingehen noch irgendwelche Fragen hierzu beantworten. Der Wert der Zertifizierung wird hierdurch geschützt, weshalb ich auch voll und ganz hinter der Policy von Hack The Box stehe.
Inhaltsverzeichnis
Ausgangslage
Der Anbieter
Bei Hack The Box (HTB) handelt es sich um eine der weltweit führenden Online-Plattformen in den Bereichen Ethical Hacking und Cybersicherheit. Seit einiger Zeit bietet HTB Zertifizierungen in verschiedenen Bereichen der Cybersicherheit an. Die Zertifizierungen bestehen jeweils aus einem Kurs („Job Role Path“), in welchem das notwendige Wissen vermittelt wird. Weiterhin muss für die eigentliche Zertifizierung eine praktische Prüfung absolviert und ein umfassender Bericht eingereicht werden. Das Bestehen beider Elemente ist Voraussetzung für die Zertifizierung.
In den letzten Jahren haben sich die Zertifizierungen von HTB insbesondere aufgrund des hohen Praxisbezugs einen guten Ruf erworben. Die OSCP-Zertifizierung (Offensive Security Certified Professional) des Konkurrenten OffSec (Offensive Security) gilt zwar weiterhin als Standardvoraussetzung für viele Einstiegspositionen im Bereich des Pentesting. Bei meiner eigenen Recherche bin ich inzwischen auch auf Stellenanzeigen gestoßen, die die CPTS-Zertifizierung, eine vergleichbare Zertifizierung von HTB, ausdrücklich nennen.
Vorteile von HTB sind vor allem Preise, die auch ohne Kostenübernahme durch den Arbeitgeber erschwinglich sind. Die COAE-Zertifizierung ist z. B. Bestandteil des Silver Annual Plans von HTB, der 550 USD für ein Jahr kostet (Stand: November 2026). Darin sind eine Prüfungsteilnahme und ein zweiter Versuch enthalten. Viele Absolventen loben auch die hohe Qualität der vorbereitenden Kurse.
Meine persönliche Ausgangslage
Ich bin Volljurist und arbeite auch als solcher in einem Unternehmen. Da stellt man sich vermutlich die Frage, weshalb ich eine solche Zertifizierung absolviert habe.
Zusätzlich zu meiner juristischen Tätigkeit habe ich allerdings Informatik mit den Schwerpunkten IT-Sicherheit und KI studiert. Da ich nicht im IT-Bereich tätig bin, war für mich von Anfang an die Frage, wo ich praktische Erfahrung sammeln kann. Und hier kamen mir die zahlreichen Angebote von HTB, die Übungen im Bereich des Ethical Hackings an simulierten Produktivsystemen enthalten, recht. Angefangen habe ich mit Capture-The-Flag-Wettbewerben (CTFs), und nach einer gewissen Zeit habe ich dann meine ersten Zertifizierungen absolviert.
Ich habe vor meiner aktuellen Zertifizierung bereits die Zertifizierungen CPTS und CWES (Certified Web Exploitation Specialist) erfolgreich bestanden. Mir hilft die Struktur (ein Kurs und eine schwierige praxisbezogene Prüfung mit Bericht) bei der Motivation. So kann ich strukturiert und umfassend bestimmte Wissensgebiete lernen.
Die COAE-Zertifizierung hilft mir vor allem dabei, mich mit der Sicherheit von KI-gestützten Legal-Tech-Anwendungen zu beschäftigen.
Vorüberlegungen
Ein paar Themen sollte man sich klarmachen, bevor man sich entschließt, die Zertifizierung in Angriff zu nehmen.
IT-Kenntnisse
Es handelt sich nicht um eine Einsteigerzertifizierung. Und es handelt sich auch nicht um eine Prüfung mit Multiple-Choice-Fragen. Insofern sind gute allgemeine IT-Kenntnisse unerlässlich. Wer nicht zumindest Grundkenntnisse im Programmieren mit Python besitzt und mit dem Linux-Terminal vertraut ist, dürfte Schwierigkeiten mit dem Bestehen bekommen.
Offensive Security
Wer im Bereich der Offensive Security bzw. des Ethical Hacking keine Vorerfahrungen hat, wird mit der Zertifizierung ebenfalls Probleme haben. Dabei geht es insbesondere um Kenntnisse von Sicherheitslücken in Webanwendungen. Ein Teilnehmer sollte Angriffe wie XSS (Cross-Site Scripting), SQLi (SQL Injection) und Code Injection in Testumgebungen erfolgreich ausführen können.
KI / Mathematik
Die Vermittlung von Wissen im Bereich der Künstlichen Intelligenz ist der Schwerpunkt des Kurses. Grundkenntnisse in diesem Bereich sowie fortgeschrittene Kenntnisse im Bereich der Mathematik schaden aber sicherlich nicht, um schneller in das Kursmaterial einsteigen zu können.
Sprache
Ein gutes Verständnis der englischen Sprache ist ebenfalls Voraussetzung für eine erfolgreiche Absolvierung der Zertifizierung. Zwar bietet HTB seit einiger Zeit eine KI-unterstützte Übersetzungsfunktion für das Kursmaterial. Allerdings ist die deutsche Sprache hier noch nicht vertreten. Weiterhin ist zum Abschluss der Prüfung ein Bericht auf professionellem Niveau in englischer Sprache über die entdeckten Sicherheitslücken zu erstellen.
Zeitaufwand
Der Zeitaufwand lässt sich nur schwer beziffern, weil er sehr stark von den Vorkenntnissen abhängt. Ich habe mich etwa drei Monate auf die Zertifizierung vorbereitet. Ich habe dabei im Durchschnitt 1,5 Stunden pro Tag in das Lernen und die Absolvierung der Praxistests in den Modulen investiert. Zudem habe ich beide Versuche für das erfolgreiche Bestehen benötigt, was jedoch daran lag, dass ich die erste Runde neben meiner Vollzeit-Tätigkeit genutzt habe, um ein Gefühl für die Prüfungsumgebung zu erhalten.
Aufbau der Zertifizierung
Wie bereits kurz ausgeführt, besteht die HTB-Zertifizierung aus dem Kurs bzw. dem Job Role Path sowie der eigentlichen Zertifizierung mit Prüfung und Bericht.
Kurs
Der Kurs bzw. Job Role Path bei HTB nennt sich „AI Red Teamer“.
Er besteht aus einer Reihe von Modulen, die in einer sinnvollen Reihenfolge stehen, jedoch nicht in dieser Reihenfolge absolviert werden müssen.
| Modul | Schwierigkeitsgrad |
|---|---|
| Fundamentals of AI | Fundamental |
| Applications Of AI in InfoSec | Medium |
| Introduction To Red Teaming AI | Medium |
| Prompt Injection Attacks | Medium |
| LLM Output Attacks | Medium |
| AI Data Attacks | Hard |
| Attacking AI – Application And System | Medium |
| AI Evasion – Foundations | Hard |
| AI Evasion – First-Order Attacks | Hard |
| AI Evasion – Sparsity Attacks | Hard |
| AI Privacy | Medium |
| AI Defense | Medium |
Qualität des Lernstoffs
Jedes Modul besteht aus einer Reihe von Lektionen und Lerneinheiten. Das Lernmaterial ist in der Regel sehr verständlich aufbereitet. Auch gibt es die Möglichkeit, sich die Seite durch eine KI-Funktion in einer anderen Sprache anzeigen zu lassen, wobei Deutsch leider noch nicht unterstützt wird. Ebenfalls bietet HTB den HTB Coach an, der sich derzeit im Beta-Modus befindet. Mit diesem kann man über den Inhalt der Lektionen sprechen, was erfreulicherweise auch in deutscher Sprache möglich ist.
Eine aus meiner Sicht größere Schwäche ist das Fehlen von audiovisuellen Lernmöglichkeiten. Ich lerne sehr gerne mittels YouTube-Videos oder Podcasts, was leider seitens HTB derzeit noch nicht angeboten wird. Selbstverständlich steht es jedem Lernenden frei, sich thematisch passende YouTube-Videos selbst herauszusuchen. Dennoch wäre es ein enormer Fortschritt, wenn HTB Videos zu den eigenen Lektionen anbieten würde.
Speziell in diesem Kurs waren einige Module nach meinem Geschmack etwas langatmig. Dies gilt insbesondere für die schwersten Module, nämlich „AI Evasion – First-Order Attacks“ und „AI Evasion – Sparsity Attacks“. Vor allem die Beschreibung der grafischen Auswertungen, welche Angriffe erfolgreich waren, hätte meines Erachtens deutlich knapper ausfallen können, da der übrige Lernstoff schon komplex genug war.
Praktische Übungen
Auf der positiven Seite muss ich vor allem den umfangreichen praktischen Bezug betonen, den HTB im Rahmen der Module immer wieder herstellt. Jedes Modul wird durch ein oder mehrere Skills Assessments abgeschlossen. Diese bieten oftmals schon einen ersten Vorgeschmack auf die eigentliche Prüfung. Aufgabe ist es regelmäßig, eine Flag vom Server zu erhalten, also eine versteckte Zeichenfolge, die man nur durch einen erfolgreichen Angriff findet und als Nachweis einreicht. Wie diese erlangt werden kann, hängt sehr stark von der jeweiligen Angriffsart ab.
Auch innerhalb der Lerneinheiten gibt es immer wieder praktische Übungen, in welchen entweder eine Testumgebung lokal (unter Anleitung) nachgebaut wird oder eine Testfunktionalität auf einem Server bereitgestellt wird. So wird das richtige Verhältnis von Theorie und Praxis erreicht, wobei ich dazu sagen muss, dass bei einem solch komplexen Thema Theorie in größerem Umfang unvermeidbar ist.
Die Zertifizierung
Aufgrund der eingangs erwähnten Vertraulichkeit kann ich nur eine kurze Übersicht über die Prüfung geben und beschränke mich dabei auf die Informationen, die HTB selbst veröffentlicht hat.
Prüfung
Es handelt sich um eine siebentägige praktische Prüfung in einer simulierten Unternehmensumgebung. Durch das Einreichen von Flags weist man nach, dass die Schwachstellen tatsächlich ausgenutzt wurden. Für das Bestehen ist eine bestimmte Punktzahl erforderlich, zusätzlich muss ein Bericht eingereicht werden, auf den ich im nächsten Abschnitt eingehe.
Zu Beginn der Prüfung erhält der Prüfling einen Letter of Engagement, in dem Umfang, Anforderungen und Ziele wie bei einem echten Auftrag festgehalten werden. Die Prüfung erfolgt in einer eigenen Prüfungsumgebung, die durch den Prüfling jederzeit zurückgesetzt werden kann.
Die Art der Prüfung ist für mich wesentlich ansprechender als ein Multiple-Choice-Quiz, das auswendig gelerntes Wissen abprüft. Für mich waren die mehrtägigen Prüfungen immer ein Höhepunkt, wobei aufgrund des hohen Schwierigkeitsgrades Freud und Leid sehr nah beieinanderliegen.
Je nach Vorkenntnissen kann es durchaus sinnvoll sein, sich für den ganzen Prüfungszeitraum oder zumindest Teile davon freizunehmen. So habe ich dies bei einigen meiner Prüfungen gehandhabt.
Bericht
Neben der notwendigen Punktzahl bei der Prüfung muss auch noch ein Bericht auf professionellem Niveau geschrieben und innerhalb der siebentägigen Frist eingereicht werden. Dieser wird ebenfalls bewertet und ist für das Bestehen der Zertifizierung zwingend erforderlich.
Der Bericht sollte auf keinen Fall auf die leichte Schulter genommen werden. HTB selbst empfiehlt, von Anfang an Notizen zu führen und den Bericht parallel zur Prüfung zu schreiben. Der Bericht stellt meines Erachtens eine fast mit der Prüfung vergleichbare Herausforderung dar.
HTB stellt eine Vorlage für den Bericht zur Verfügung. Auch wenn HTB betont, dass es nicht zwingend ist, diese Vorlage zu verwenden, sofern der Bericht alle geforderten Inhalte enthält, ist doch dringend zu raten, auf die Vorlage zurückzugreifen.
Noch mehr ans Herz legen möchte ich allen, die eine Zertifizierung in Betracht ziehen, die Verwendung von SysReptor. Dieses Tool hilft dabei, strukturierte Berichte zu schreiben, wird von HTB offiziell unterstützt und es gibt zudem Templates speziell für die verschiedenen Zertifizierungen. Ich habe leider erst bei der COAE-Zertifizierung darauf zurückgegriffen, wünschte aber, ich hätte alle Berichte mit dem Tool geschrieben. Es kostet eine gewisse Einarbeitungszeit, dafür kann man danach sicher sein, dass Struktur und Formatierung den Anforderungen entsprechen.
Ergebnis
Nach der Abgabe beginnt, wie bei anderen Prüfungsformen auch, das Warten auf das Ergebnis. HTB gibt an, dass eine Bewertung innerhalb von 20 Arbeitstagen erfolgt. Anders als bei meinen anderen Zertifizierungen wurde die Frist bei COAE beide Male nahezu ausgeschöpft, was sicherlich auch an der Popularität der Prüfung liegt.
Mit dem Ergebnis erhält man auch Feedback des Prüfers. Man sollte hier jedoch keine konkreten Tipps erwarten, vielmehr allgemeine Hinweise, was man beim nächsten Mal besser machen kann. Auf der anderen Seite wird bei einem erfolgreichen Versuch auch nicht mit Lob gespart.
Fazit
Insgesamt bin ich sehr zufrieden mit meiner Entscheidung, die COAE-Zertifizierung zu erwerben. Zwar benötige ich das erworbene Wissen nicht ständig in meinem Hauptberuf als Jurist, wobei auch hier der Anteil zunimmt. Zudem habe ich viel über die Funktionsweise von neuronalen Netzen und LLMs gelernt, das über Angriffsmöglichkeiten hinausgeht. Und um mich mit möglichen Angriffen auf juristische KI-Systeme zu beschäftigen, wie ich dies in meinem Beitrag zu Legal Prompt Injection und parteilichen Modellen tue, ist die Zertifizierung natürlich eine umso bessere Grundlage.
Zu empfehlen ist die Zertifizierung für alle, die sich tief mit den Schwächen von KI und potenziellen Angriffen beschäftigen möchten. Im Kurs geht es nicht nur um LLMs, sondern um den gesamten Bereich des Machine Learning. Für Personen, die nur einen ersten Überblick über die IT-Sicherheitsaspekte von KI erhalten wollen oder die in den unter Vorüberlegungen genannten Gebieten erhebliche Lücken aufweisen, ist die Zertifizierung meines Erachtens zu umfangreich und zu schwierig. Hier gibt es sicherlich Kurse, die sich stärker auf die Vermittlung von Wissen beschränken.
Wer Lust bekommen hat, in den Bereich des Ethical Hacking neu einzusteigen und bereit ist, die notwendige Zeit zu investieren, findet mit der Zertifizierung ein lohnendes langfristiges Ziel. Zumindest die erfolgreiche Absolvierung der CWES-Zertifizierung von HTB würde ich in diesem Fall aber vorher empfehlen.
Ich werde mich in meinem Blog in Zukunft verstärkt mit der IT-Sicherheit von KI-gestützten Legal-Tech-Anwendungen auseinandersetzen und dabei auch auf das in der Zertifizierung erworbene Wissen zurückgreifen.